- 安装并启动:
pip install mitmproxy→ 运行mitmweb(Web 界面,默认 8080 端口) - 首次使用需在浏览器访问
http://mitm.it安装并信任根证书
# 命令行模式(监听 8080)
mitmproxy

# 或 Web 界面模式(监听 8081)
mitmweb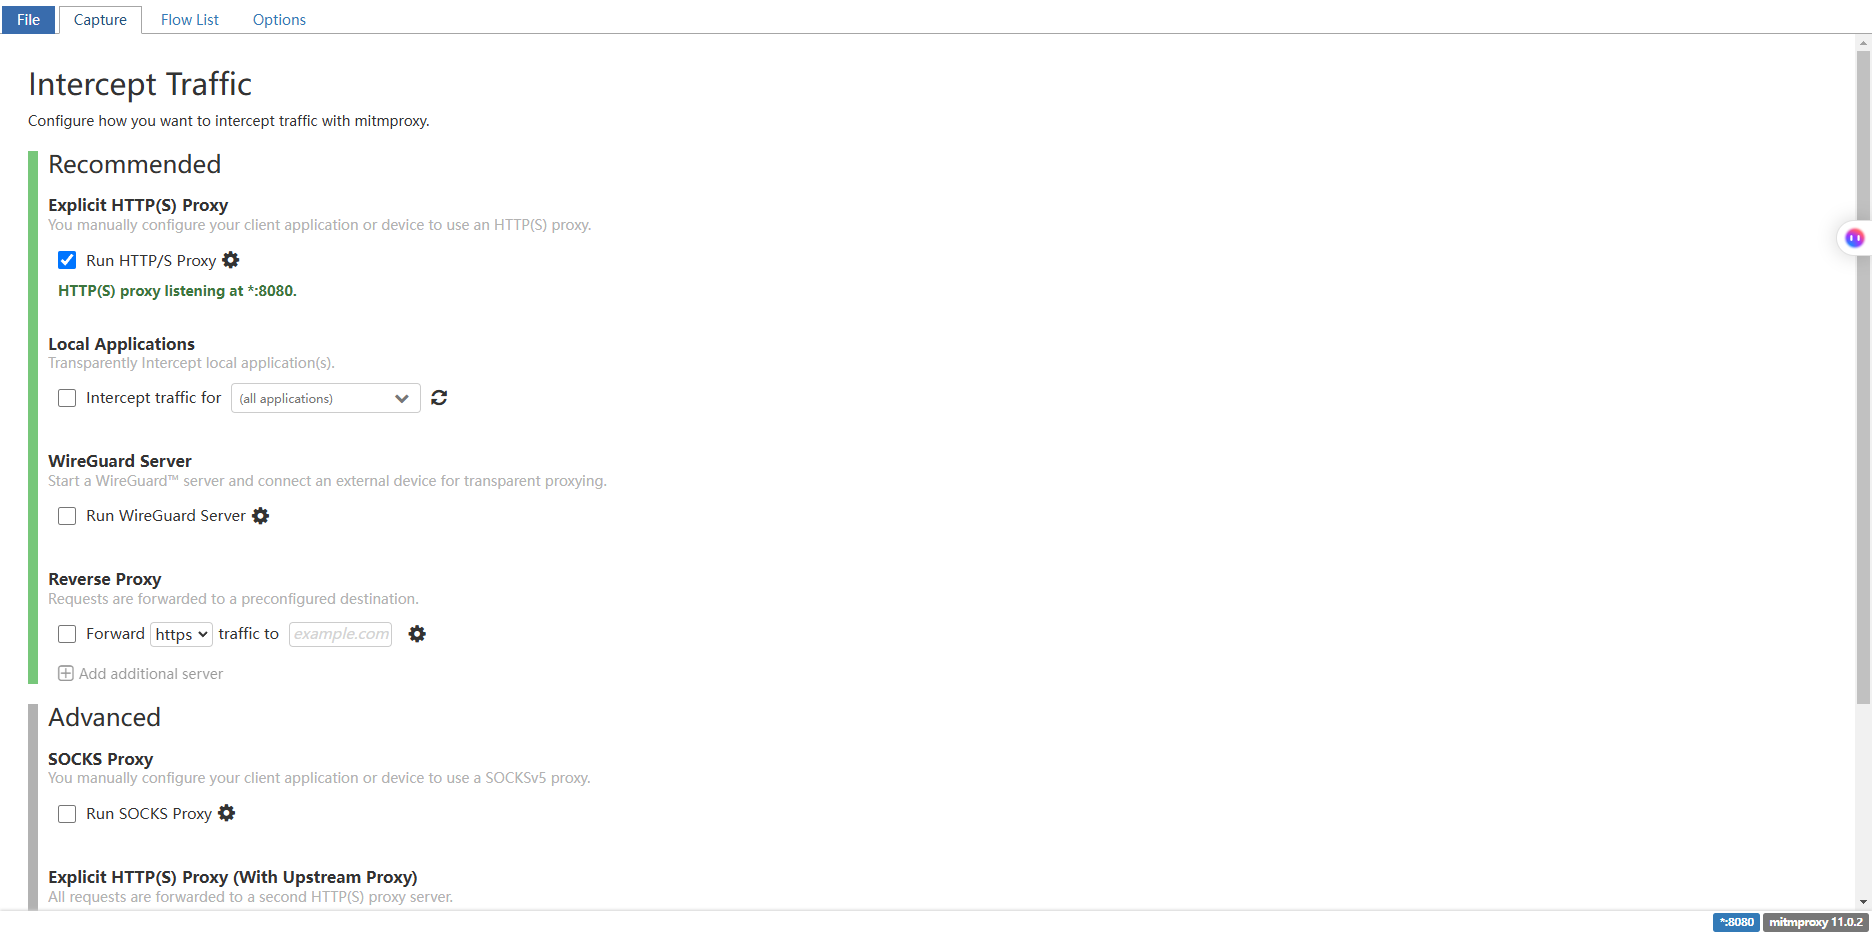
安装证书
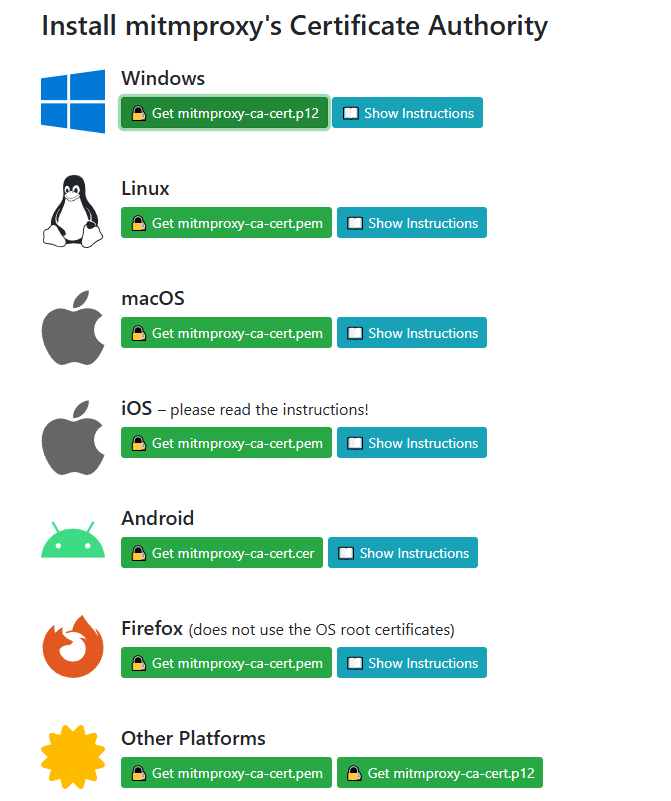
下载完成后,双击打开该文件,按照向导操作:
- 存储位置选择“本地计算机”或“当前用户”均可。
- 密码留空(mitmproxy 默认没有密码),直接点下一步。
- 关键步骤:在选择证书存储时,务必选择“将所有的证书都放入下列存储”,然后点击“浏览”,选择“受信任的根证书颁发机构”。
问题解决(如果抓包失败)
方法一:
# 1. 找到 Python 内置的 certifi 证书路径
python -c "import certifi; print(certifi.where())"

# 2. 下载 mitmproxy 的 CA 证书(如果还没有) # 从 mitmweb 界面下载 ca_cert.pem

# 3. 合并证书:把 mitmproxy 的 CA 追加到 certifi 的证书 bundle 末尾
copy /b "C:\路径\to\certifi\cacert.pem"+"C:\路径\to\mitmproxy_ca.pem" "C:\temp\mitm_combined.pem"
启动软件脚本
@echo off
set SSL_CERT_FILE=C:\temp\reqable_combined.pem
set REQUESTS_CA_BUNDLE=C:\temp\mitm_combined.pem
start "" "exe路径"
方法二:
# 把 mitmproxy 的 CA 证书追加到程序内置的 cacert.pem
copy /b "D:\python\certifi\cacert.pem"+"C:\路径\to\mitmproxy_ca.pem" "D:\python\certifi\cacert_new.pem"

# 备份原文件并重命名
ren "D:\zhangqi\aibote_soft\OcrTrain.dist_V1.0.0\OcrTrain.dist\certifi\cacert.pem" "cacert.pem.bak"
ren "D:\zhangqi\aibote_soft\OcrTrain.dist_V1.0.0\OcrTrain.dist\certifi\cacert_new.pem" "cacert.pem"